


Kompanija Paragraf Lex organizovala je, 22. septembra 2026. godine, savjetovanje na temu “Obaveze kontrolora prema novom Zakonu o zaštiti ličnih podataka sa posebnim osvrtom na sigurnosne mjere, procjenu rizika i upravljanje incidentima”.
Savjetovanju, održanom u Banjaluci, prisustvovalo je preko 40 učesnika, predstavnika ministarstava, jedinica lokalne samouprave, zdravstvenih ustanova, škola, javnih preduzeća, kao i predstavnika advokature.
Novi Zakon o zaštiti ličnih podataka donosi značajne obaveze za kontrolore, posebno u dijelu odgovornosti za zakonitu obradu podataka, primjenu odgovarajućih sigurnosnih mjera i postupanje u slučaju povrede ličnih podataka. Pored formalnog usklađivanja sa zakonskim zahtjevima, organizacije se danas suočavaju sa sve većim brojem sigurnosnih izazova, cyber prijetnji i operativnih rizika koji mogu dovesti do neovlaštenog pristupa, gubitka ili otkrivanja ličnih podataka.
Cilj savjetovanja bio je da kroz praktičan pristup približi obaveze kontrolora prema novom zakonu i pruži konkretne smjernice za uspostavljanje efikasnog sistema zaštite ličnih podataka u organizaciji. Poseban akcenat bio je stavljen na sigurnost obrade, procjenu rizika, upravljanje incidentima i donošenje odluka u situacijama koje se svakodnevno javljaju u praksi.
Kroz analizu stvarnih primjera i najčešćih propusta iz poslovnog okruženja, učesnici će dobiti odgovore na pitanja kako prepoznati rizike po lične podatke, koje tehničke i organizacione mjere primijeniti u zavisnosti od nivoa rizika, kada sigurnosni incident predstavlja povredu ličnih podataka te koje korake je potrebno preduzeti radi ispunjavanja zakonskih obaveza.
Obrađene su i situacije poput phishing napada, neovlaštenog pristupa podacima zaposlenih ili korisnika, pogrešnog slanja dokumentacije, gubitka uređaja koji sadrže lične podatke, kao i drugih incidenata sa kojima se organizacije sve češće susreću.
Hvala svima koji su nas ocijenili – zahvaljujući vama imamo sjajnu prosječnu ocjenu 4,77 od 5!
Predavači Nedžmija Kukričar - dipl. pravnik, inspektor Agencije za zaštitu ličnih podataka u penziji i Mirza Begić - dipl. ing. telekomunikacija, voditelj tima za informacionu sigurnost, Sparkasse Bank BiH, obradili su teme:
Teme savjetovanja:
KLJUČNE OBAVEZE KONTROLORA PREMA ZAKONU O ZAŠTITI LIČNIH PODATAKA
- Obaveze kontrolora kroz primjenu principa obrade ličnih podataka
- Dokazivanje usklađenosti i odgovornost kontrolora za zakonitu obradu ličnih podataka (princip odgovornosti i dokumentovanje usklađenosti)
- Odnosi između kontrolora i obrađivača - ugovorni zahtjevi, podjela odgovornosti i najčešći propusti u praksi
- Evidencije aktivnosti obrade ličnih podataka - zakonske obaveze, sadržaj evidencija i praktična primjena
- Procjena uticaja na zaštitu ličnih podataka (DPIA) - kada je obavezna i kako se provodi u praksi
- Službenik za zaštitu ličnih podataka - imenovanje, položaj, zadaci i odgovornost organizacije
- Povrede ličnih podataka i obaveze kontrolora - procjena rizika, prijava nadležnom organu i obavještavanje ispitanika
- Rokovi za usklađivanje poslovanja sa novim zakonom i najčešće greške kontrolora u procesu usklađivanja
Diskusija - pitanja
TEHNIČKA I ORGANIZACIONA SIGURNOST LIČNIH PODATAKA U PRAKSI
- Tehničke i organizacione mjere zaštite ličnih podataka – zakonske obaveze kontrolora, interne politike i pristup zasnovan na riziku
- Procjena rizika i uspostavljanje odgovarajućeg nivoa zaštite ličnih podataka u praksi
- Kontrola pristupa, upravljanje korisničkim nalozima, enkripcija i nadzor aktivnosti kao ključne mjere zaštite
- Najčešći sigurnosni incidenti i povrede ličnih podataka - iskustva i primjeri iz BiH i regiona
- Postupanje u slučaju povrede ličnih podataka - procjena rizika, obaveze kontrolora i zakonski rokovi
- Dokumentovanje incidenata, prijava nadležnom organu i preduzimanje korektivnih mjera
- Uloge i odgovornosti rukovodstva, IT sektora, pravne službe i službenika za zaštitu podataka
- Izgradnja održivog sistema zaštite ličnih podataka kroz kontinuirano unapređenje sigurnosti, usklađenosti i digitalne otpornosti
Diskusija - pitanja
Savjetovanje na istu temu biće održano i u Sarajevu, 24. septembra 2026. godine.
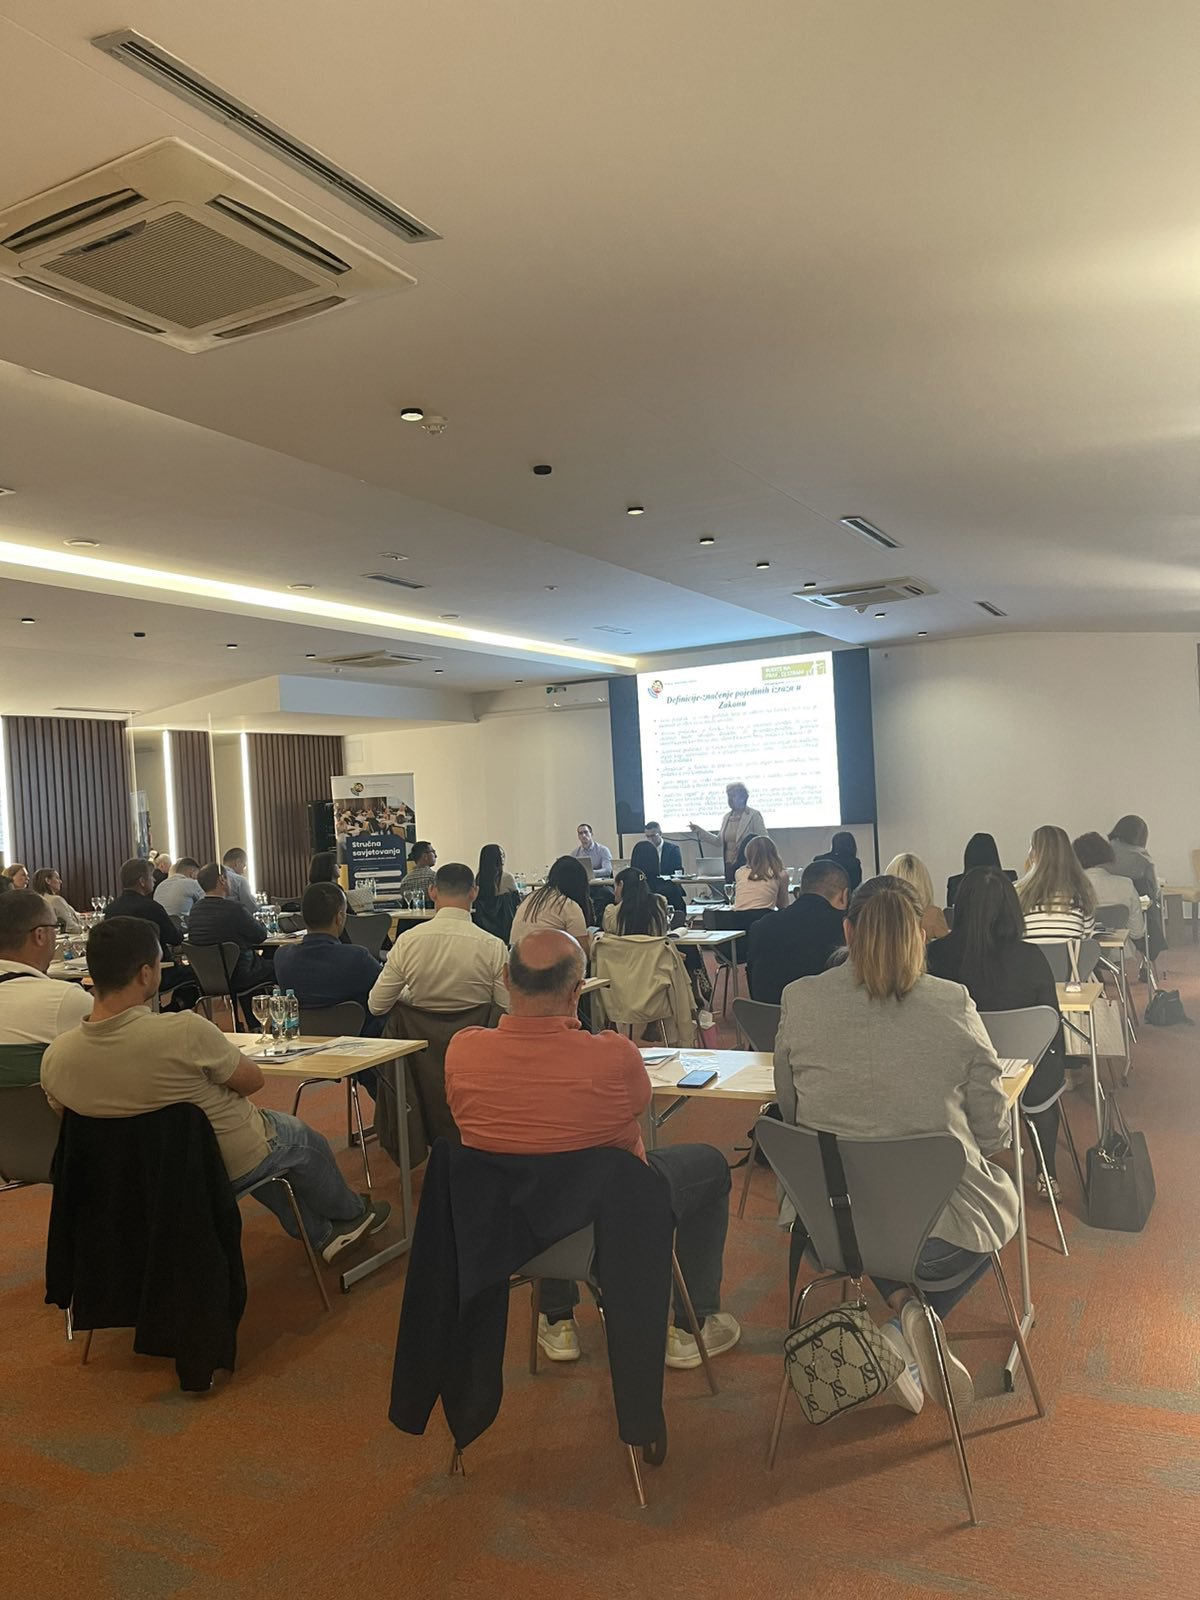
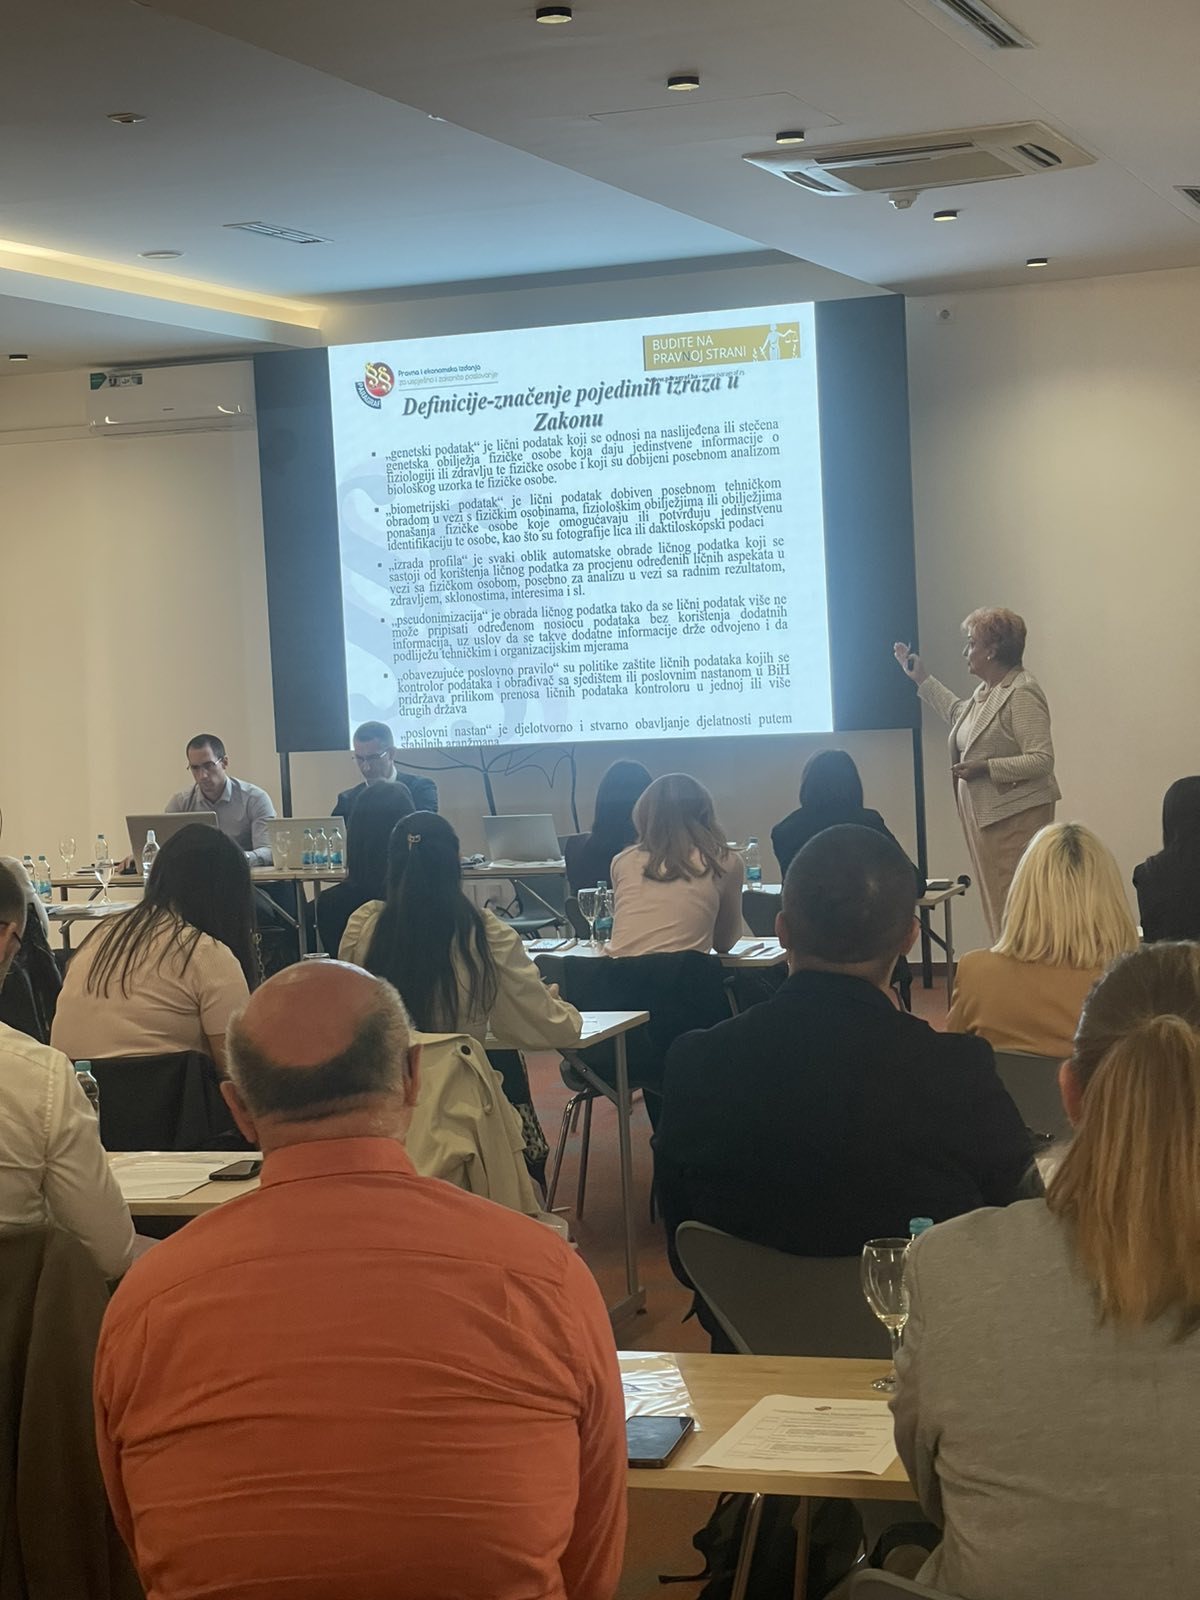
Šta se učesnicima Paragrafovog savjetovanja najviše svidjelo?
Milica L.
Aleksandar M.
Svjetlana J.
Marijana B.
Dejan T.